PENGERTIAN & FUNGSI 7 OSI LAYER
http://disconnected32.wordpress.com/2008/09/22/pengenalan-jaringan/
Posted: September 22, 2008 in Information
OPEN SYSTEM INTERCONNECTION (OSI)
I. PENGERTIAN
Masalah utama dalam komunikasi antar komputer dari vendor yang
berbeda adalah karena mereka mengunakan protocol dan format data yang
berbeda-beda. Untuk mengatasi ini, International Organization for
Standardization (ISO) membuat suatu arsitektur komunikasi yang dikenal
sebagai Open System Interconnection (OSI) model yang mendefinisikan
standar untuk menghubungkan komputer-komputer dari vendor-vendor yang
berbeda.

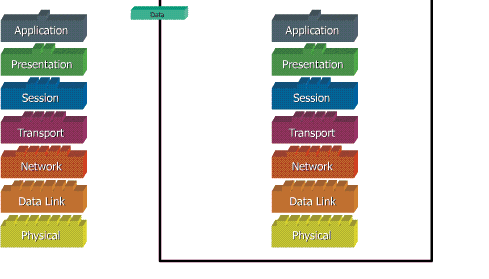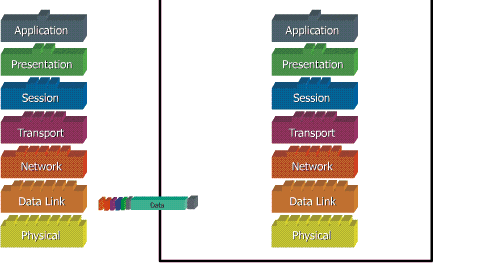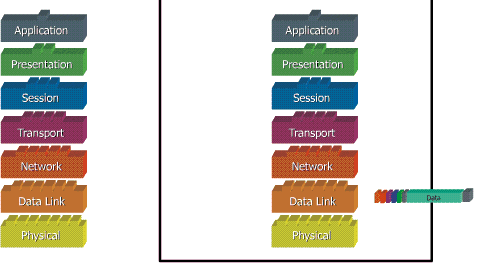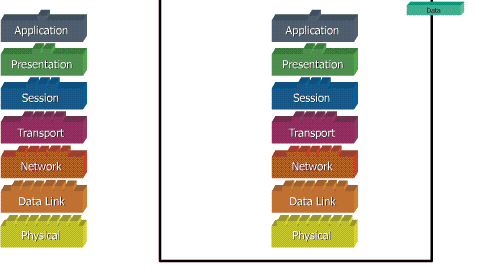
Model-OSI tersebut terbagi atas 7 layer,
dan layer kedua juga memiliki sejumlah sub-layer (dibagi oleh Institute
of Electrical and Electronic Engineers (IEEE)). Perhatikan tabel
berikut:
7th
|
- Layer : Application
|
Services
|
6th
|
- Layer : Presentation
|
Services
|
5th
|
- Layer : Session
|
Communications
|
4th
|
- Layer : Transport
|
Communications
|
3rd
|
- Layer : Network
|
Communications
|
2nd
|
- Layer : Data-link
|
Physical connections
|
1st
|
- Layer : Physical
|
Physical connections
|
Tabel MODEL OSI
Layer-layer tersebut disusun sedemikian sehingga perubahan pada satu
layer tidak membutuhkan perubahan pada layer lain. Layer teratas (5, 6
and 7) adalah lebih cerdas dibandingkan dengan layer yang lebih rendah;
Layer Application dapat menangani protocol dan format data yang sama
yang digunakan oleh layer lain, dan seterusnya. Jadi terdapat perbedaan
yang besar antara layer Physical dan layer Application.
II. FUNGSI LAYER
1. Layer Physical
Ini adalah layer yang paling sederhana; berkaitan dengan electrical
(dan optical) koneksi antar peralatan. Data biner dikodekan dalam bentuk
yang dapat ditransmisi melalui media jaringan, sebagai contoh kabel,
transceiver dan konektor yang berkaitan dengan layer Physical. Peralatan
seperti repeater, hub dan network card adalah berada pada layer ini.
2. Layer Data-link
Layer ini sedikit lebih “cerdas” dibandingkan dengan layer physical,
karena menyediakan transfer data yang lebih nyata. Sebagai penghubung
antara media network dan layer protocol yang lebih high-level, layer
data link bertanggung-jawab pada paket akhir dari data binari yang
berasal dari level yang lebih tinggi ke paket diskrit sebelum ke layer
physical. Akan mengirimkan frame (blok dari data) melalui suatu network.
Ethernet (802.2 & 802.3), Tokenbus (802.4) dan Tokenring (802.5)
adalah protocol pada layer Data-link.
3. Layer Network
Tugas utama dari layer network adalah menyediakan fungsi routing
sehingga paket dapat dikirim keluar dari segment network lokal ke suatu
tujuan yang berada pada suatu network lain. IP, Internet Protocol,
umumnya digunakan untuk tugas ini. Protocol lainnya seperti IPX,
Internet Packet eXchange. Perusahaan Novell telah memprogram protokol
menjadi beberapa, seperti SPX (Sequence Packet Exchange) & NCP
(Netware Core Protocol). Protokol ini telah dimasukkan ke sistem operasi
Netware. Beberapa fungsi yang mungkin dilakukan oleh Layer Network
- Membagi aliran data biner ke paket diskrit dengan panjang tertentu
- Mendeteksi Error
- Memperbaiki error dengan mengirim ulang paket yang rusak
- Mengendalikan aliran
4. Layer Transport
Layer transport data, menggunakan protocol seperti UDP, TCP dan/atau
SPX (Sequence Packet eXchange, yang satu ini digunakan oleh NetWare,
tetapi khusus untuk koneksi berorientasi IPX). Layer transport adalah
pusat dari mode-OSI. Layer ini menyediakan transfer yang reliable dan
transparan antara kedua titik akhir, layer ini juga menyediakan
multiplexing, kendali aliran dan pemeriksaan error serta memperbaikinya.
5. Layer Session
Layer Session, sesuai dengan namanya, sering disalah artikan sebagai
prosedur logon pada network dan berkaitan dengan keamanan. Layer ini
menyediakan layanan ke dua layer diatasnya, Melakukan koordinasi
komunikasi antara entiti layer yang diwakilinya. Beberapa protocol pada
layer ini: NETBIOS: suatu session interface dan protocol, dikembangkan
oleh IBM, yang menyediakan layanan ke layer presentation dan layer
application. NETBEUI, (NETBIOS Extended User Interface), suatu
pengembangan dari NETBIOS yang digunakan pada produk Microsoft
networking, seperti Windows NT dan LAN Manager. ADSP (AppleTalk Data
Stream Protocol). PAP (Printer Access Protocol), yang terdapat pada
printer Postscript untuk akses pada jaringan AppleTalk.
6. Layer Presentation
Layer presentation dari model OSI melakukan hanya suatu fungsi
tunggal: translasi dari berbagai tipe pada syntax sistem. Sebagai
contoh, suatu koneksi antara PC dan mainframe membutuhkan konversi dari
EBCDIC character-encoding format ke ASCII dan banyak faktor yang perlu
dipertimbangkan. Kompresi data (dan enkripsi yang mungkin) ditangani
oleh layer ini.
7. Layer Application
Layer ini adalah yang paling “cerdas”, gateway berada pada layer ini.
Gateway melakukan pekerjaan yang sama seperti sebuah router, tetapi ada
perbedaan diantara mereka. Layer Application adalah penghubung utama
antara aplikasi yang berjalan pada satu komputer dan resources network
yang membutuhkan akses padanya. Layer Application adalah layer dimana
user akan beroperasi padanya, protocol seperti FTP, telnet, SMTP, HTTP,
POP3 berada pada layer Application.
III. KOMPONEN JARINGAN DAN PROTOKOL LAYER
- Layer 1 – Physical
Network components:
|
Protocols:
- IEEE 802 (Ethernet standard)
- IEEE 802.2 (Ethernet standard)
- ISO 2110
- ISDN
|
- Layer 2 – Datalink
Network components:
|
Protocols:
Media Access Control:
Communicates with the adapter card
Controls the type of media being used:
- 802.3 CSMA/CD (Ethernet)
- 802.4 Token Bus (ARCnet)
- 802.5 Token Ring
- 802.12 Demand Priority
Logical Link Control
- error correction and flow control
- manages link control and defines SAPs
802.2 Logical Link Control |
3. Layer 3 (Network)
Network components:
|
Protocols:
- IP; ARP; RARP, ICMP; RIP; OSFP;
- IGMP;
- IPX
- NWLink
- NetBEUI
- OSI
- DDP
- DECnet
|
4. Layer 4 – Transport
Network components:
|
Protocols:
- TCP, ARP, RARP;
- SPX
- NWLink
- NetBIOS / NetBEUI
|
5. Layer 5 – Session
Network components:
|
Protocols:
- NetBIOS
- Names Pipes
- Mail Slots
|
- Layer 6 – Presentation
Network components:
|
Protocols:
|
- Layer 7 – Application
Network components:
|
Protocols:
- DNS; FTP
- TFTP; BOOTP
- SNMP; RLOGIN
- SMTP; MIME;
- NFS; FINGER
- TELNET; NCP
- APPC; AFP
- SMB
|
Apa Itu 7 Layer OSI dalam Jaringan ?
http://dedenthea.wordpress.com/2007/11/13/apa-itu-7-layer-osi-dalam-jaringan/
Pengantar Model Open Systems Interconnection(OSI)
Model Open Systems Interconnection (OSI) diciptakan oleh
International Organization for Standardization (ISO) yang menyediakan
kerangka logika terstruktur bagaimana proses komunikasi data
berinteraksi melalui jaringan. Standard ini dikembangkan untuk industri
komputer agar komputer dapat berkomunikasi pada jaringan yang berbeda
secara efisien.
Model Layer OSI
Terdapat 7 layer pada model OSI. Setiap layer bertanggungjawwab
secara khusus pada proses komunikasi data. Misal, satu layer
bertanggungjawab untuk membentuk koneksi antar perangkat, sementara
layer lainnya bertanggungjawab untuk mengoreksi terjadinya “error”
selama proses transfer data berlangsung.
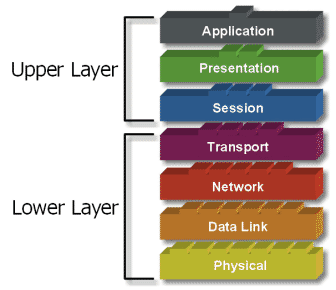
Model Layer OSI dibagi dalam dua group: “upper layer” dan “lower layer”.
“Upper layer” fokus pada applikasi pengguna dan bagaimana file
direpresentasikan di komputer. Untuk Network Engineer, bagian utama yang
menjadi perhatiannya adalah pada “lower layer”. Lower layer adalah
intisari komunikasi data melalui jaringan aktual.
“Open” dalam OSI
 “Open”
dalam OSI adalah untuk menyatakan model jaringan yang melakukan
interkoneksi tanpa memandang perangkat keras/ “hardware” yang digunakan,
sepanjang software komunikasi sesuai dengan standard. Hal ini secara
tidak langsung menimbulkan “modularity” (dapat dibongkar pasang).
Modularity
“Modularity” mengacu pada pertukaran protokol di level tertentu tanpa
mempengaruhi atau merusak hubungan atau fungsi dari level lainnya.
Dalam sebuah layer, protokol saling dipertukarkan, dan memungkinkan
komunikasi terus berlangsung. Pertukaran ini berlangsung didasarkan pada
perangkat keras “hardware” dari vendor yang berbeda dan bermacam-macam
alasan atau keinginan yang berbeda.
Modularity
|
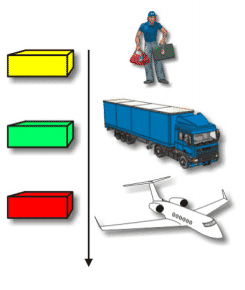 |
| Seperti contoh Jasa Antar/Kurir. “Modularity” pada level
transportasi menyatakan bahwa tidak penting, bagaimana cara paket sampai
ke pesawat. |
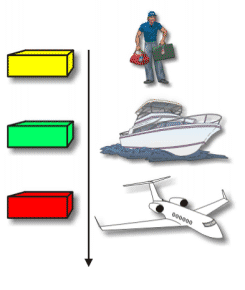 |
| Paket untuk sampai di pesawat, dapat dikirim melalui truk atau
kapal. Masing-masing cara tersebut, pengirim tetap mengirimkan dan
berharap paket tersebut sampai di Toronto. Pesawat terbang membawa paket
ke Toronto tanpa memperhatikan bagaimana paket tersebut sampai di
pesawat itu. |
7 Layer OSI
Model OSI terdiri dari 7 layer :
- Application
- Presentation
- Session
- Transport
- Network
- Data Link
- Physical
Apa yang dilakukan oleh 7 layer OSI ?
Ketika data ditransfer melalui jaringan, sebelumnya data tersebut harus
melewati ke-tujuh layer dari satu terminal, mulai dari layer aplikasi
sampai physical layer, kemudian di sisi penerima, data tersebut melewati
layer physical sampai aplikasi. Pada saat data melewati satu layer dari
sisi pengirim, maka akan ditambahkan satu “header” sedangkan pada sisi
penerima “header” dicopot sesuai dengan layernya.
Model OSI
Tujuan utama penggunaan model OSI adalah untuk membantu desainer
jaringan memahami fungsi dari tiap-tiap layer yang berhubungan dengan
aliran komunikasi data. Termasuk jenis-jenis protoklol jaringan dan
metode transmisi.
Model dibagi menjadi 7 layer, dengan karakteristik dan fungsinya
masing-masing. Tiap layer harus dapat berkomunikasi dengan layer di
atasnya maupun dibawahnya secara langsung melalui serentetan protokol
dan standard.
Model OSI
|
Keterangan
|
 |
Application Layer: Menyediakan jasa
untuk aplikasi pengguna. Layer ini bertanggungjawab atas pertukaran
informasi antara program komputer, seperti program e-mail, dan service
lain yang jalan di jaringan, seperti server printer atau aplikasi
komputer lainnya.
|
 |
Presentation Layer: Bertanggung
jawab bagaimana data dikonversi dan diformat untuk transfer data. Contoh
konversi format text ASCII untuk dokumen, .gif dan JPG untuk gambar.
Layer ini membentuk kode konversi, translasi data, enkripsi dan
konversi.
|
 |
Session Layer: Menentukan bagaimana
dua terminal menjaga, memelihara dan mengatur koneksi,- bagaimana mereka
saling berhubungan satu sama lain. Koneksi di layer ini disebut
“session”.
|
 |
Transport Layer: Bertanggung jawab
membagi data menjadi segmen, menjaga koneksi logika “end-to-end” antar
terminal, dan menyediakan penanganan error (error handling).
|
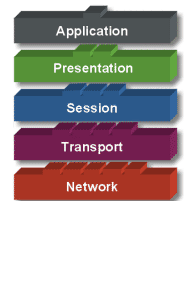 |
Network Layer: Bertanggung jawab
menentukan alamat jaringan, menentukan rute yang harus diambil selama
perjalanan, dan menjaga antrian trafik di jaringan. Data pada layer ini
berbentuk paket.
|
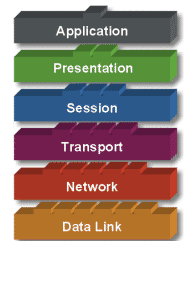 |
Data Link Layer: Menyediakan link
untuk data, memaketkannya menjadi frame yang berhubungan dengan
“hardware” kemudian diangkut melalui media. komunikasinya dengan kartu
jaringan, mengatur komunikasi layer physical antara sistem koneksi dan
penanganan error.
|
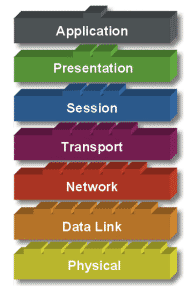 |
Physical Layer:
Bertanggung jawab atas proses data menjadi bit dan mentransfernya
melalui media, seperti kabel, dan menjaga koneksi fisik antar sistem.
|
Sumber : http://mudji.net
|